ニュース|経済・マネー
Trezorの改造疑いとは?ハードウェアウォレットを安全に買う5原則
暗号資産(仮想通貨)を手元で保管する「ハードウェアウォレット」大手のTrezor(トレザー、チェコ)は10月30日、東南アジアの販売店CryptoBilis(クリプトビリス)が売ったTrezor Safe 5の中に、通信機能つきの基板が仕込まれていた疑いがあるとの報告を受けたと発表しました。Trezorはまだ実物を調べていませんが、念のため、2026年3月以降にCryptoBilisから買った人に資金を新しいウォレットへ移すよう呼びかけています。何が起きたのかと、過去の事例の年表、日本の読者が「安全に買う・使う」ための原則を整理します。
この記事の結論
- Trezorは10月28日、インドネシアの購入者から「2026年8月にCryptoBilisから買ったTrezor Safe 5の中に、画面を読み取って携帯電話の回線で送る基板があった」との報告を受けました。Trezorは実物を受け取っておらず、中身はまだ確認されていません。
- CryptoBilisは10月9日までTrezorの正規販売店でした。同じ販売店が売ったLedger(レジャー)の端末で不正な部品が見つかったため、Trezorは10月9日に販売をやめさせています。
- Trezorは2026年3月以降にCryptoBilisから買った人に、新しいリカバリーフレーズで作ったウォレットへ資金を移すよう求め、新しい端末かその代金分のバウチャーを用意するとしています。資金を失ったという報告は、10月30日時点で0件です。
- 過去の事例を当サイトで10件の年表にすると、偽造・改造された端末が5件、顧客情報の流出からのなりすましが4件、ソフトの供給網が1件。6件はリカバリーフレーズを盗む(または事前に知る)仕組みでした。
- 身を守る基本は、公式ストアか、その時点の正規販売店リストに載った店で買うこと、中古・転売品を避けること、そしてリカバリーフレーズを端末以外に入力しない・誰にも教えないことです。
Trezorの数字はTrezor公式ブログ(10月30日)、国内の被害額は警察庁の令和8年上半期の暫定値から。年表の分類は当サイトによるものです。
Trezor Safe 5の改造疑いとは?10月30日の発表の中身
Trezorの公式ブログと、The Block・The Hacker Newsの10月30日の報道をもとに、11月1日時点(日本時間)で分かっていることをまとめます。
| 項目 | 内容 |
|---|---|
| 発表 | 2026年10月30日、Trezorが公式ブログで公表 |
| 報告 | 10月28日、インドネシアの購入者が「責任ある開示」の制度を通じて報告 |
| 端末 | Trezor Safe 5。2026年8月にCryptoBilisから、ネット通販のTokopedia(トコペディア)経由で購入 |
| 報告された中身 | メインの基板と画面の間に、携帯電話の通信モジュールとアンテナを載せた基板が追加されていた。画面に表示されたウォレットのバックアップ(リカバリーフレーズ)を読み取り、端末をつなぐたびに携帯回線で送る仕組みだという(Trezorは未検証) |
| 確認の状況 | Trezorは写真と説明を受け取り、報告者とビデオ通話で面談。実物は研究所に送る手配中で、届きしだい調べる |
| 被害 | 資金を失ったという報告はない。報告者は見つける前に資金を移していた |
| 対象 | 2026年3月以降にCryptoBilisから買ったすべてのTrezor(Safe 5以外の機種も)。Tokopedia上のCryptoBilisの店など、CryptoBilisが卸した店も含む |
| 補償 | CryptoBilisの端末は手元に残してサポートに連絡すると、新しい端末か、その代金分のバウチャーを受け取れる |
CryptoBilisは「正規販売店」だった
Trezorの発表によると、CryptoBilisは2026年10月まで東南アジアでのTrezorの正規販売店でした。「怪しい非正規の店で買ったから」起きた話ではない点が、今回の重いところです。CryptoBilisが改造に関わったかどうかは明らかになっておらず、Trezorも「誰が背後にいるか分からない」としています。
なぜ確認前に警告したのか
Trezorは、報告者の説明や写真から見て手口が高度だと判断し、研究所での確認を待っていると、その間にCryptoBilisで買った人が無防備になると説明しています。The Blockの取材に対し、Trezorの幹部は「確認を待って誰かが資金を失うより、今警告したい」という趣旨を述べました。
一方で、Trezorが10月19日以降に返送を受けた4台(Safe 7が1台、Safe 5が2台、Safe 3が1台)は、検査で改ざんの証拠が見つかっていません。今回の報告は1台分で、Trezorは「疑い」として扱っています。ほかの販売店や地域についての報告はないとしています。
CryptoBilisをめぐる10月の経緯
今回の発表は、同じ販売店が売ったLedgerの端末の問題から始まっています。Trezorが公表した時系列(公式ブログ)をもとに、日付順に並べます。
- 10月9日Ledgerが調査を開始、Trezorは販売を停止させるLedgerがCryptoBilisで買った利用者の資金流出の報告を調べ始め、販売停止を要請。Trezorも同じ日にCryptoBilisへ全Trezor製品の販売をやめるよう求め、CryptoBilisは応じました。
- 10月10日Ledgerが不正な部品を確認被害にあった端末のうち少なくとも1台で、許可されていないハードウェアの埋め込みをLedgerが確認しました。
- 10月13日Ledgerのセキュリティ部門が詳細を公表部品は端末の内部にあり、画面の表示を読み取ってリカバリーフレーズをLTE回線で送る仕組みだったと説明しました(Trezorのまとめによる)。同じ日、Trezorは正規販売店を絞り込みました。
- 10月14日Trezorが端末の返送を呼びかけCryptoBilisで買った人に、検査のため端末を送るよう求めました。
- 10月19日〜返送された4台は異常なし4月6日・6月7日・8月4日に注文された計4台を検査し、改ざんの証拠は見つかりませんでした。
- 10月28日インドネシアからSafe 5の報告8月にCryptoBilisから買ったSafe 5に不審な部品があるとの報告。同じ日のうちに、Trezorの各チームが報告・写真・領収書を確認しました。
- 10月30日Trezorが公式ブログで警告3月以降の購入者に資金の移動を呼びかけ、交換・バウチャーの対応を発表しました。
シンガポールでも警察が注意喚起
シンガポール警察は10月28日、シンガポールの一部の小売店で買ったLedgerの端末に不正な部品が入っていたとして注意を呼びかけました。9月10日以降に少なくとも2件、被害額は合わせて約350万ドル(シンガポールドル)です。警察の発表は店名を挙げておらず、CryptoBilisとの関係には触れていません。
なお、Ledgerの件の被害総額について、The Blockはブロックチェーン上の分析で8,600万ドルを超えるとの推計を伝えていますが、Ledgerはこの数字を認めていません。
ハードウェアウォレットが狙われた主な事例【年表】
ハードウェアウォレットは、暗号資産を引き出すための秘密の情報(リカバリーフレーズ)をネットから切り離して守る道具です。そのため攻撃者は、端末そのものより「端末が届くまで」「端末の外」を狙ってきました。メーカーの公式発表と信頼できる報道で確認できたものだけを並べます。
| 時期 | メーカー | 何が起きたか | 型 |
|---|---|---|---|
| 2020年6〜7月 | Ledger | ECサイトのデータベースに不正アクセス。メール約100万件、うち9,500人は氏名・住所・電話番号も(出典:Ledger) | 情報流出→なりすまし |
| 2020年12月 | Ledger | 購入者272,853人分のデータがハッカー掲示板に公開された(BleepingComputer)(出典:BleepingComputer) | 情報流出→なりすまし |
| 2021年6月 | Ledger | 「交換用」と称する偽のLedger Nano Xが購入者に郵送される。中にUSBメモリが仕込まれ、リカバリーフレーズの入力を求めた(出典:BleepingComputer) | 偽造・改造端末 |
| 2023年5月 | Trezor | Kasperskyが偽のTrezor Model Tを分析。チップが付け替えられ、あらかじめ用意した20通りのフレーズのどれかを使わせる仕組み。売買サイト経由で購入された端末(出典:Kaspersky) | 偽造・改造端末 |
| 2023年12月14日 | Ledger | 「Ledger Connect Kit」の不正版が公開され、連携サイトで資金を抜き取る取引に署名させられる被害(出典:Ledger) | ソフトの供給網 |
| 2026年8月 | Trezor | 配送委託先ShipMonkから顧客の氏名・住所などが流出(Trezor公式)(出典:Trezor) | 情報流出→なりすまし |
| 2026年9月9日 | Trezor | メール配信委託先Brevoが侵害され、Trezorの名義でフィッシングメールが約34.7万件に送られた。偽アプリでバックアップの入力を求めた(出典:Trezor) | 情報流出→なりすまし |
| 2026年9月10日以降 | Ledger | シンガポールの一部小売店で買ったLedgerに不正な部品。少なくとも2件・計約350万ドル(シンガポール警察)(出典:シンガポール警察) | 偽造・改造端末 |
| 2026年10月 | Ledger | CryptoBilisが販売した端末に通信機能つきの部品。Ledgerが確認(出典:Trezor) | 偽造・改造端末 |
| 2026年10月28日 | Trezor | CryptoBilisが販売したTrezor Safe 5に同様の部品があるとの報告(未検証)(出典:Trezor) | 偽造・改造端末 |
型別に数えると「偽造・改造端末」が最多
上の年表10件を当サイトが分類。すべての事例を網羅したものではありません。
10件のうち5件が2026年に集中しています。また、偽の「交換用端末」(2021年)、偽アプリへの誘導(2026年9月)、端末内の部品(2026年)と、手口は違っても6件はリカバリーフレーズを盗む(または事前に知る)ことが目的でした。2023年の偽Trezorは、フレーズを盗むのではなく、攻撃者があらかじめ用意した20通りのフレーズのどれかを使わせる仕組みでした(Kaspersky)。
Trezorは2026年、委託先の事故が続いた
Trezor自身のシステムが破られたわけではありませんが、2026年は外部の委託先の事故が続きました。配送委託先ShipMonkの流出は、当初の11,742人(氏名・住所など)と1,947人(氏名・市・メール)に、9月に判明した米国の約67,000人を足すと約80,700人規模(Trezor公式)。メール配信のBrevoの件では、{BREVO:,}件のアドレスが持ち出され、偽メールのリンクを約{BREVO_CLICK:,}人が開いたとされます(Trezor公式)。住所やメールが漏れると、偽の手紙や「交換端末」が届くきっかけになります。
なぜ「本物チェック」をすり抜けうるのか
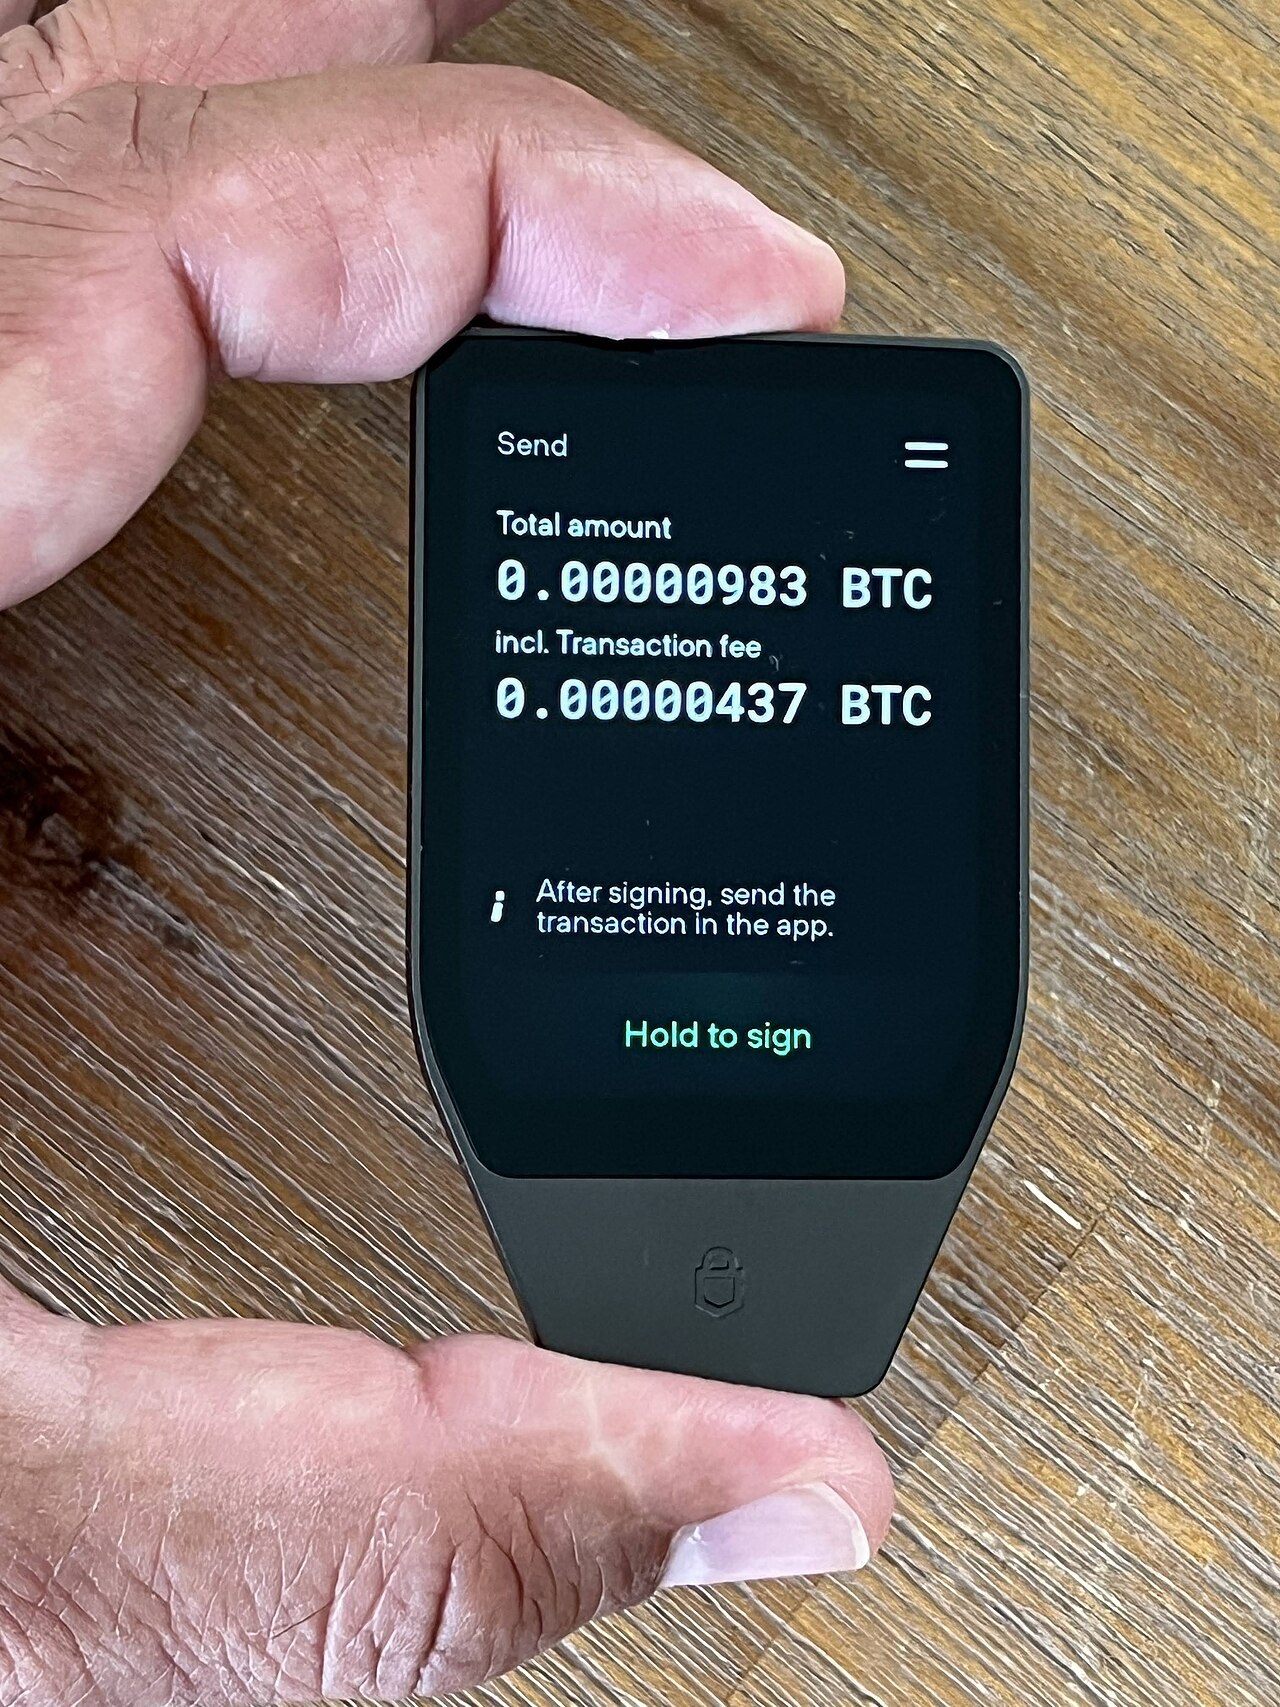
Trezor Safe 5には、本物かどうかを確かめる仕組みがいくつもあります(Trezor公式ガイド)。
- 封印シール:USB-C端子にホログラムの封印シールが貼られている。はがすと「VOID」の跡が残る。
- 白紙のバックアップカード:同梱のカードは空欄。単語が書かれていたら使わない。
- ファームウェアは未導入で出荷:初期設定のときに、公式アプリで署名つきのファームウェアを入れる。
- セキュアエレメントによる認証:工場で端末ごとに発行した証明書を、接続時にアプリが確かめる(仕組みの解説)。
ただ、今回報告されたのは、本物の基板やチップはそのままに、画面の表示を読み取る別の基板を足すという手口です。チップやファームウェアが本物なら、こうした検査は通ってしまう可能性があると考えられます。Trezor自身も、利用者が自分で端末を確かめる確実な方法はなく、重さを量ったり分解したりするのも勧めない(重さの違いは別の理由でも生じる)としています。
だから「どこで買ったか」がいちばん効く
見た目や重さで見分けにくい以上、利用者にできる最大の対策は、改造が入り込む余地の少ない経路で買うことです。ただし今回のように正規販売店が問題になることもあるので、メーカーの注意喚起をこまめに確かめ、領収書(販売店名がわかるもの)を保管しておくことも大切です。Trezorも、購入元がわからない人は領収書の販売店名を確認するよう案内しています。
ハードウェアウォレットを安全に買う・使う5原則
TrezorとLedgerの公式の案内、シンガポール警察の注意喚起で共通している内容を、5つにまとめます。特定の製品や暗号資産の購入をすすめるものではありません。
1. 公式ストアか、その時点の正規販売店リストで買う
Trezorは、公式ストアがいちばんよい購入先で、正規販売店(リスト)の在庫はTrezorから直接供給され、ほかの商品と混ざらないよう分けて管理されているとしています(Trezorサポート)。11月1日時点で、リストの日本の欄にはAmazon Japan(リスト内のリンク先の店)が載っています。同じAmazonでも、別の出品者の商品は対象外になりうる点に注意してください。CryptoBilisのように、リストから外れることもあるので、買う直前に確認するのが確実です。
2. 中古・フリマ・「未開封」の転売品は買わない
2023年にKasperskyが分析した偽Trezorは、売買サイトで「信頼できる売り手」から買われたものでした。外箱の封印シールも傷がなく、見た目では本物と区別がつかなかったといいます(Kaspersky)。安さより、出どころが確かなことを優先します。
3. 開けたら封印と同梱物を確かめ、フレーズ入りのカードがあれば使わない
封印シールが破れていたり、はがした跡があったりしたら、設定を止めてメーカーに問い合わせます。リカバリーフレーズがあらかじめ書かれた・印刷されたカードが入っていたら、その端末は使いません。フレーズは、自分の端末が初期設定のときに新しく作るものです。
4. リカバリーフレーズは端末以外に入力しない・誰にも教えない
TrezorもLedgerも、サポートがフレーズを尋ねることは絶対にないとしています。メールやSNSのリンク先のアプリ、郵送されてきた「交換用端末」、電話でフレーズを求められたら詐欺です。Trezorは今回の件に便乗した偽のメール・手紙・電話にも注意するよう呼びかけています。
5. 警告が出たら「新しいフレーズ」で作り直して移す
改造が疑われる端末を使っていた場合、同じフレーズを別の端末で復元しても解決しません。フレーズ自体が漏れている可能性があるためです。Trezorは、新しいフレーズで作った新しいウォレットへ資金を移すよう案内しています。移すときは、送り先のアドレスを最後まで確かめます。
CryptoBilisでTrezorを買った人のチェックリスト(Trezorの案内より)
- 2026年3月以降の購入か、領収書の販売店名で確認する(Tokopediaなどの店も含む)
- 使っているなら:新しいフレーズで作った別のウォレットへ、できるだけ早く資金を移す(ほかに安全な端末がなければ、使い慣れたソフトウェアのウォレットか取引所へ一時的に)
- まだ設定していないなら:設定しない。今のフレーズも絶対に入力しない
- 端末は捨てずに保管し、Trezorのサポートに連絡する(新しい端末かバウチャー)
- 分解・重さの計測はしない
日本の暗号資産の被害はどれくらい?警察庁のデータ
当サイトが調べた範囲(警察庁の公表資料)では、日本でハードウェアウォレットの改造による被害が公表された例は、11月1日時点で見当たりませんでした。ただ、暗号資産をだまし取る詐欺は急増しています。警察庁の統計から、被害金を暗号資産で渡してしまった件数と金額を当サイトで合計しました。
| 2025年(確定値) | 暗号資産を送信 | 交換業者の口座へ振込 |
|---|---|---|
| 特殊詐欺 | 1,243件 196.9億円 |
628件 80.3億円 |
| SNS型投資詐欺 | 1,898件 215.5億円 |
104件 6.7億円 |
| SNS型ロマンス詐欺 | 2,177件 247.7億円 |
101件 17.9億円 |
| 合計(当サイト集計) | 5,318件 660.1億円 |
833件 104.9億円 |
出典:警察庁「令和7年における特殊詐欺及びSNS型投資・ロマンス詐欺の認知・検挙状況等について(確定値)」。「暗号資産を送信」は被害者が暗号資産を相手に送ったもの、「振込」は暗号資産交換業者の口座へお金を振り込んだもの。
2025年は、両方を合わせて6,151件・765.0億円にのぼります。2026年に入っても勢いは止まらず、上半期(1〜6月、暫定値)だけで暗号資産を送らされた被害は3,498件・409.6億円と、前年の同じ時期(約234.6億円)の約1.75倍です。振込の分(193件・20.9億円)と合わせると、詐欺の被害総額の23.7%を占めています(警察庁)。
大規模な流出も起きています。2024年5月には国内の交換業者DMM Bitcoinから約482億円相当のビットコインが盗まれ、警察庁は北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor」の犯行と特定しました(警察庁)。経緯はDMMビットコイン廃業はなぜ?でまとめています。
被害にあった・おかしいと思ったら
まずはメーカーや取引所の公式サイトに書かれたサポート窓口へ連絡します(検索広告やメールのリンクではなく、ブックマークや公式アプリから)。詐欺の疑いがあれば警察の相談専用電話「#9110」、契約や購入のトラブルは消費者ホットライン「188」が窓口です。「被害金を取り戻せる」と持ちかける業者は、二次被害の典型的な手口なので注意してください。
Trezorの改造疑いのよくある質問
Q. Trezor Safe 5の改造疑いとは何ですか?
A. 2026年10月28日、インドネシアの購入者が、販売店CryptoBilisから8月に買ったTrezor Safe 5の中に、携帯電話の通信モジュールとアンテナを載せた基板が追加されていたと報告したものです。報告によると、画面に表示されたリカバリーフレーズを読み取って送る仕組みとされます。Trezorは11月1日時点(日本時間)で実物を確認しておらず、「疑い」として扱っています。
Q. CryptoBilisは非正規の販売店だったのですか?
A. いいえ。Trezorの発表によると、CryptoBilisは2026年10月まで東南アジアでのTrezorの正規販売店で、Ledgerの正規販売店でもありました。Ledgerの端末で問題が見つかったことを受け、Trezorは10月9日に販売をやめさせています。CryptoBilisが改造に関わったかどうかは明らかになっていません。
Q. どの購入者が対象ですか?
A. 2026年3月以降にCryptoBilisから買ったTrezorすべてです。Safe 5以外の機種も、Tokopediaなど、CryptoBilisが卸した店で買ったものも含みます。購入元がわからない場合は、領収書の販売店名を確認するか、Trezorのサポートに問い合わせます。
Q. 日本で買ったTrezorも危ないのですか?
A. Trezorは10月30日時点で、CryptoBilis以外の販売店や地域についての報告はないとしています。日本の購入者が直接の対象になるのは、CryptoBilisやその卸先から買った場合です。ただし一般論として、公式ストアか正規販売店で買い、リカバリーフレーズを誰にも教えないことが大切です。
Q. 自分の端末を開けたり重さを量ったりして確認できますか?
A. Trezorはすすめていません。重さの違いは別の理由でも生じるため、改造の有無を判断できず、利用者が自分で確かめる確実な方法はないとしています。心配な場合は、新しいフレーズで作ったウォレットへ資金を移し、公式サポートに相談します。
Q. サポートからリカバリーフレーズを聞かれたらどうすればいいですか?
A. 教えてはいけません。TrezorもLedgerも、サポートがリカバリーフレーズを尋ねることは絶対にないとしています。今回の件に便乗した偽のメールや手紙、電話も予想されるため、連絡は公式サイトに書かれた窓口から自分で行います。
あわせて読みたい
出典・参考資料
- Trezor:Implant reported in a Trezor sold by CryptoBilis(2026年10月30日)
- Trezor:正規販売店リスト、Where to buy a genuine Trezor hardware wallet、Authenticate Trezor Safe 5、Trezor Safe device authentication check(いずれも11月1日閲覧)
- Trezor:ShipMonkの流出(2026年8月13日、9月4日更新)、Brevoの事故(2026年9月10日、9月17日更新)
- シンガポール警察「Police Advisory On Tampered Cryptocurrency Hardware Wallets」(2026年10月28日)
- Ledger:2020年7月の流出の報告、Security Incident Report(Connect Kit、2023年12月)
- BleepingComputer(2021年6月16日)、Kaspersky(2023年5月)
- The Block(2026年10月30日)、The Hacker News(2026年10月30日)
- 警察庁:令和7年の特殊詐欺・SNS型投資・ロマンス詐欺(確定値、2026年5月22日)、令和8年上半期(暫定値、2026年7月30日)、TraderTraitorによるサイバー攻撃について(2024年12月24日)
年表の分類、警察庁データの合計・倍率は当サイトによる集計です。英語の資料は当サイトが要約・翻訳しました。写真:アイキャッチ=Gage Skidmore/Wikimedia Commons(CC BY-SA 3.0)、本文=FlippyFlink/Wikimedia Commons(CC0)。アイキャッチはトリミング・明るさ調整・文字入れあり。
コメント