ニュース|社会・くらし
ワールド子会社の不正アクセスで何が漏れた?ラグタグ120万件と対策
アパレル大手のワールドは2026年10月30日、連結子会社ティンパンアレイの業務サーバーが第三者の不正アクセスを受け、会員情報が延べ約120万件外部へ流出した可能性があると発表しました。ティンパンアレイはブランド古着のリユース店「ラグタグ(RAGTAG)」などを運営する会社です。流出の可能性がある項目には氏名・住所・電話番号も含まれます。ワールドの発表を表にし、侵入から検知・公表までの日数、2026年の大型漏えいとの比較、会員が今やることを整理しました。
この記事の結論
- 流出した可能性があるのは氏名・住所・電話番号・生年月日・性別・メールアドレスの6項目です。クレジットカードなどの決済情報と顔情報の流出は確認されていないとしています。
- 件数は延べ約120万件で、対象の会員や件数の詳細はまだ確認中です。「延べ」なので、人数とは一致しない可能性があります。
- 侵入は10月17日14時51分ごろ、検知は10月28日12時8分ごろで、その間は約261時間(10日と21時間)。検知から公表までは2日で、2026年のほかの事案と比べて遅いわけではありません。
- 件数は2026年の大型漏えい21件の中で最も少ない部類ですが、住所まで含む点で、名前入りの偽の電話・SMS・郵便物にも注意が要ります。
ワールド子会社の不正アクセスで何が漏れた?発表の要点
ワールドが10月30日に東京証券取引所へ出した適時開示(PDF)の内容を、項目ごとにまとめました。発表は「流出した可能性がある」という書き方で、流出が確定したとはしていません。
| 項目 | ワールドの発表(10月30日時点) |
|---|---|
| 被害を受けた会社 | ワールドの連結子会社 株式会社ティンパンアレイ |
| 狙われた場所 | ティンパンアレイの業務サーバー。サーバーへの侵入と、データを抽出する操作が行われた |
| 流出の可能性がある情報 | 氏名、住所、電話番号、生年月日、性別、メールアドレス |
| 確認されていない情報 | クレジットカード情報その他の決済情報、顔情報 |
| 件数 | 会員情報 延べ約120万件。対象の会員と件数の詳細は確認中 |
| 対象のサービス | 発表文にブランド名・サービス名の記載はない(報道ではラグタグなどを運営する会社と紹介) |
| 警察・委員会 | 10月29日に警察へ相談し、個人情報保護委員会へ報告 |
| 今後の対応 | 外部のセキュリティ専門家などに調査を依頼し、再発防止策をとる。ホームページでの告知と会員への個別メールでおわびと注意喚起を行う(準備が整い次第) |
| 業績への影響 | 精査中。開示すべき事項が分かれば知らせる |
| 問い合わせ先(開示文) | ワールド 03-6887-1300(適時開示の問い合わせ先として記載) |
発表のPDFは「連結子会社における不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」で読めます。ティンパンアレイについて、WWDJAPAN(10月30日10時40分)はユーズドセレクトショップ「ラグタグ(RAGTAG)」などを運営する会社、日本経済新聞(10月30日12時28分)はリユース店「ラグタグ」などを運営する東京・品川の子会社と伝えています。
「延べ約120万件」は人数ではありません
「延べ」は、同じ人の情報が複数の件数として数えられている可能性があるという意味です。何人分にあたるのか、どのサービスの会員が対象なのかは、10月30日時点では「確認中」とされています。会員への個別メールが届くまでは、自分が対象かどうかは分かりません。
侵入から検知まで11日、ワールドの不正アクセスの経過
今回の発表は、侵入・検知・遮断の時刻まで書かれているのが特徴です。発表の時刻から、当ブログが経過時間を計算しました。
- 10月17日14時51分ごろ 侵入ティンパンアレイの業務サーバーへ外部から不正アクセス。侵入とデータを抽出する操作が行われる。
- 10月28日12時8分ごろ 検知不正な操作を検知し、当該サーバーを隔離。
- 10月28日21時36分まで 遮断不正アクセスの経路を遮断し、関連する社内業務システムの一部を停止。遮断後は当該経路からアクセスできないことを確認。
- 10月29日警察・委員会警察に相談し、個人情報保護委員会に報告。
- 10月30日ワールドが公表適時開示で、会員情報 延べ約120万件の流出の可能性を発表。
| 区間 | 経過(当ブログ計算) |
|---|---|
| 侵入 → 検知 | 10日と21時間17分(約261時間)。日付では11日後 |
| 検知 → 経路の遮断 | 9時間28分 |
| 検知 → 委員会へ報告 | 1日後(10月29日) |
| 検知 → 公表 | 2日後(10月30日) |
| 侵入 → 公表 | 13日後 |
気づいてからの動きは早い一方で、侵入に気づくまでに10日以上かかっています。発表文は「データを抽出する操作が行われました」と書いており、検知した時点では、すでにデータが持ち出されていた可能性があると読めます。どのような経路で侵入されたのかは、10月30日時点の発表には書かれていません。
検知から公表まで2日は早い?2026年のほかの事案と比べる
当ブログがSo-netの記事で作った「発覚から公表までの日数」の表に、ワールドと松屋フーズHD(10月30日発表)を加えました。「発覚」は、各社が不正アクセスを確認・認識したと発表した日です。
| 会社 | 発覚 | 公表 | 日数 |
|---|---|---|---|
| ニフティ | 10月19日 | 10月19日 | 0日 |
| 佐川急便 | 9月30日 | 9月30日 | 0日 |
| ワールド(ティンパンアレイ) | 10月28日 | 10月30日 | 2日 |
| 松屋フーズHD | 10月28日 | 10月30日 | 2日 |
| ユミルリンク | 10月16日 | 10月19日 | 3日 |
| Joshin | 10月16日 | 10月19日 | 3日 |
| So-net | 10月23日 | 10月27日 | 4日 |
| KDDI | 6月17日 | 6月23日 | 6日 |
検知から2日での公表は、並べた8社の中では真ん中あたりです。ただし今回は、検知より前に侵入から11日が過ぎています。侵入の時刻まで公表している会社は多くないため、「侵入から公表まで」で比べられる事案は限られます。
2026年の大型情報漏えいの中でどのくらい?件数と「住所」で比較
当ブログの無印良品(MUJIアプリ)の記事と、9〜10月の不正アクセスまとめ記事で、各社の発表から確かめた100万件超の漏えいは20件ありました。ここにワールドを加えて件数順に並べると、延べ約120万件は21件中21番目です。
| 順 | 会社(サービス) | 件数 | 公表日 | 住所 |
|---|---|---|---|---|
| 1 | 佐川急便(お荷物問い合わせサービス) | 最大約5,323万件 | 10月23日 | 含む |
| 2 | ユミルリンク(メール配信Cuenote) | 51,628,280件 | 10月26日 | — |
| 3 | 良品計画(MUJIアプリ) | 最大約2,726万件 | 10月30日 | 含まない |
| 4 | Helpfeel(画像共有「Gyazo」) | 約2,362万件 | 9月 | 含まない |
| 5 | Eストアー(ショップサーブ) | 約2,336万人 | 10月16日 | — |
| 6 | アドベンチャー(skyticket) | 約1,464万件 | 10月9日 | 含む |
| 7 | KDDI(ISP事業者向けメール) | 12,231,954名 | 7月6日 | — |
| 8 | 物語コーポレーション(焼肉きんぐアプリ) | 10,788,963件 | 10月5日 | 含まない |
| 9 | 第一興商(委託先) | 約872万4,000件 | 10月8日 | 含まない |
| 10 | ムラウチドットコム | 7,716,811件 | 9月15日 | 含む |
| 11 | パーク24(タイムズカー) | 約660万件 | 9月28日 | 含む |
| 12 | ブックオフグループ | 最大約643万件 | 10月9日 | 含む |
| 13 | JR東日本(えきねっと・大人の休日倶楽部・ビューカード) | のべ最大約609万件 | 10月9日 | 含まない |
| 14 | ヤマト運輸(クロネコ代金後払いサービス) | 約531万件 | 10月16日 | 含む |
| 15 | 宿泊予約管理システム「TEMAIRAZU」(手間いらず) | 最大約445万人 | 10月9日 | 含まない |
| 16 | So-net(plala(Sコース)を含む) | 2,585,481件 | 10月27日 | — |
| 17 | 松屋フーズHD(松屋公式アプリ) | 2,377,127件 | 10月30日 | 含む |
| 18 | ローソン(ローソンID) | 2,155,345件 | 10月8日 | 一部 |
| 19 | ミスターマックス(MrMaxアプリなど) | 最大1,735,154人 | 10月6日 | 含まない |
| 20 | JR九州(JR九州Web会員) | 最大約130万件 | 10月9日 | 含まない |
| 21 | ワールド(ティンパンアレイ) | 延べ約120万件 | 10月30日 | 含む |
各社の発表の数字(2026年)。「件」「人」「延べ」など数え方が会社ごとに違うため、順位は目安です。「住所」は当ブログの既存記事で漏えい(の可能性)の項目に住所が入っていたかどうか。「—」は既存記事で確認していないもの。当ブログが確認できた範囲で、ほかにも大きな事案がある可能性があります。
住所まで含む漏えいに絞ると
件数では最下位でも、漏れた項目を見ると話が変わります。上の21件のうち、項目に住所が入っていたのは8件で、ワールドはその8番目です。メールアドレスだけの漏えいなら偽メールへの注意が中心ですが、氏名・住所・電話番号・生年月日がそろうと、名前を書いた偽の電話やSMS、郵便物、本人になりすました問い合わせにも使われるおそれがあります。
個人情報保護委員会の資料(第374回、10月28日)によると、2026年4月1日から10月16日までに不正アクセスで漏えい等した人の数は延べ約2億6,000万人にのぼります(速報値)。
ラグタグの運営会社は2013年にも不正アクセス
ティンパンアレイが不正アクセスで会員情報を流出させたのは、今回が初めてではありません。INTERNET Watch(2013年5月10日)の記事によると、同社は2013年5月9日、古着通販サイトなどのサーバーへの不正アクセスで会員情報が流出したと発表していました。
| 項目 | 2013年5月 | 2026年10月 |
|---|---|---|
| 狙われた場所 | 「RAGTAG Online」など4サイトで使う外部サーバー | ティンパンアレイの業務サーバー |
| 件数 | 3万568人(流出) | 延べ約120万件(流出の可能性) |
| 項目 | メールアドレス、パスワード、一部の会員ID。氏名・住所・カード情報の流出は確認されず | 氏名・住所・電話番号・生年月日・性別・メールアドレス。決済情報・顔情報の流出は確認されず |
| 気づいたきっかけ | 業務委託先のサーバー管理業者からの連絡 | 不正な操作を検知(10月28日) |
| 手口 | SQLインジェクション攻撃とみられる | 10月30日時点の発表に記載なし |
| 侵入から公表 | 5月6日23時ごろ〜7日1時59分の侵入、9日に発表 | 10月17日14時51分ごろの侵入、30日に発表 |
数え方が「人」と「延べ件」で違うため単純には比べられませんが、件数だけなら約39倍です。2013年に漏れたのはメールアドレスとパスワードが中心でしたが、今回は住所や電話番号まで対象になっています。
個人情報保護委員会への報告と、今後の発表はいつ?
個人情報保護法の26条は、一定の漏えい等が起きたとき、会社に個人情報保護委員会への報告と本人への通知を義務づけています。施行規則の7条では、不正の目的で行われたおそれがある漏えい等(3号)や、本人の数が1,000人を超える漏えい等(4号)が対象です。外部からの不正アクセスで延べ約120万件という今回は、この両方にあたると見られます。
報告は、事態を知ったあと「速やかに」出す速報と、30日以内(3号の場合は60日以内)に出す確報の2段階です(施行規則8条)。ワールドは検知の翌日の10月29日に委員会へ報告したとしています。10月28日に知ったとして60日を数えると、確報の期限は12月27日ごろになります(当ブログの計算)。
今後出てきそうな情報
ワールドは、①会員への個別メールとホームページでの告知、②外部の専門家による調査の結果と再発防止策、③業績への影響(開示すべき事項が分かった場合)を、今後知らせるとしています。対象の会員数やサービスの内訳、侵入の経路は、これらの続報で明らかになると見られます。
なお、ワールドのコーポレートサイトは、当ブログが10月31日未明に確認した時点で「セキュリティ対策に伴うメンテナンスのため」一時停止中と表示され、法定公告のページと今回の発表PDFだけが見られる状態でした。ワールドは10月14日にTSIホールディングスとの経営統合で合意し、2027年3月1日に共同持株会社を設立する予定で、統合の準備の最中に起きた事案でもあります。
ラグタグなどの会員が今やること
ワールドは、準備が整い次第、会員に個別のメールでおわびと注意喚起を送るとしています。それまでの間も、次の点を意識しておくと安心です。
- お詫びメールを装った偽メールに注意:ラグタグやワールドを名乗る「お詫び」「補償」「本人確認」などのメールが届いても、本文のURLからログインや入力をしないこと。公式サイトやアプリを自分で開いて確かめます。
- 名前入りの電話・SMS・郵便物を疑う:氏名・住所・電話番号・生年月日がそろっている可能性があるため、本名や住所を知っていることを理由に相手を信用しないこと。買取の査定や返金をうたう連絡にも注意します。
- パスワードの使い回しを見直す:今回の発表の項目にパスワードは入っていませんが、ほかのサービスとの使い回しは被害を広げます。
- 相談先を知っておく:首相官邸の「個人情報流出の被害に遭われた方・ご心配のある方への各種ご相談窓口」、IPAの「情報セキュリティ安心相談窓口」、政府の「サイバー対応特設サイト」が公式の窓口です。
「対象かどうか」は公式の連絡で確かめる
10月30日時点で、対象の会員やサービスはまだ確認中です。「あなたの情報が漏れました」と言ってくる見知らぬ連絡は、まず疑ってください。確かめるときは、ワールドやラグタグの公式サイトに載る告知を見るのが確実です。
ワールドの不正アクセスについてよくある質問
Q. ワールドの不正アクセスで何が漏れた?
A. 子会社ティンパンアレイの会員情報のうち、氏名・住所・電話番号・生年月日・性別・メールアドレスが流出した可能性があります。クレジットカードなどの決済情報と顔情報の流出は確認されていないとしています。
Q. 何件が対象?
A. 延べ約120万件です。「延べ」なので人数とは一致しない可能性があり、対象の会員と件数の詳細は10月30日時点で確認中です。
Q. ラグタグの会員は対象?
A. ワールドの発表文にはブランド名やサービス名の記載がありません。報道ではティンパンアレイを「ラグタグ」などを運営する会社と紹介しています。対象かどうかは、今後ワールドが送るとしている個別メールや公式の告知で確かめてください。
Q. いつ不正アクセスされた?
A. 2026年10月17日14時51分ごろに侵入され、10月28日12時8分ごろに検知されました。同日21時36分までに経路を遮断し、29日に警察へ相談・個人情報保護委員会へ報告、30日に公表しています。
Q. クレジットカードは止めたほうがいい?
A. ワールドは決済情報の流出は確認されていないとしています。カードの明細に身に覚えのない請求がないかを確認し、不審な点があればカード会社に相談してください。
あわせて読みたい
出典・参考資料
- ワールド「連結子会社における不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」(2026年10月30日、適時開示)、法定公告
- WWDJAPAN「「ラグタグ」運営のワールド子会社に不正アクセス 会員情報延べ約120万件が流出の可能性」(2026年10月30日10時40分)
- 日本経済新聞「ワールド系、個人情報120万件漏洩か 不正アクセスで」(2026年10月30日12時28分)
- INTERNET Watch「古着ショップ「RAGTAG」のサーバーに不正アクセス、3万人の会員情報流出」(2013年5月10日)
- 個人情報保護委員会「最近の不正アクセスによる個人データの漏えい等の傾向」(第374回 参考資料2、2026年10月28日)
- e-Gov法令検索「個人情報の保護に関する法律」26条、「個人情報の保護に関する法律施行規則」7条・8条
- 内閣官房 国家サイバー統括室「サイバー対応特設サイト」、首相官邸「各種ご相談窓口」、IPA「情報セキュリティ安心相談窓口」
- 2026年の大型漏えいの件数・項目:各社の発表(当ブログ「無印良品の不正アクセスで何が漏れた?」「最近の不正アクセスまとめ2026」「So-net不正アクセスで258万件漏えい」の表)に今回を追加
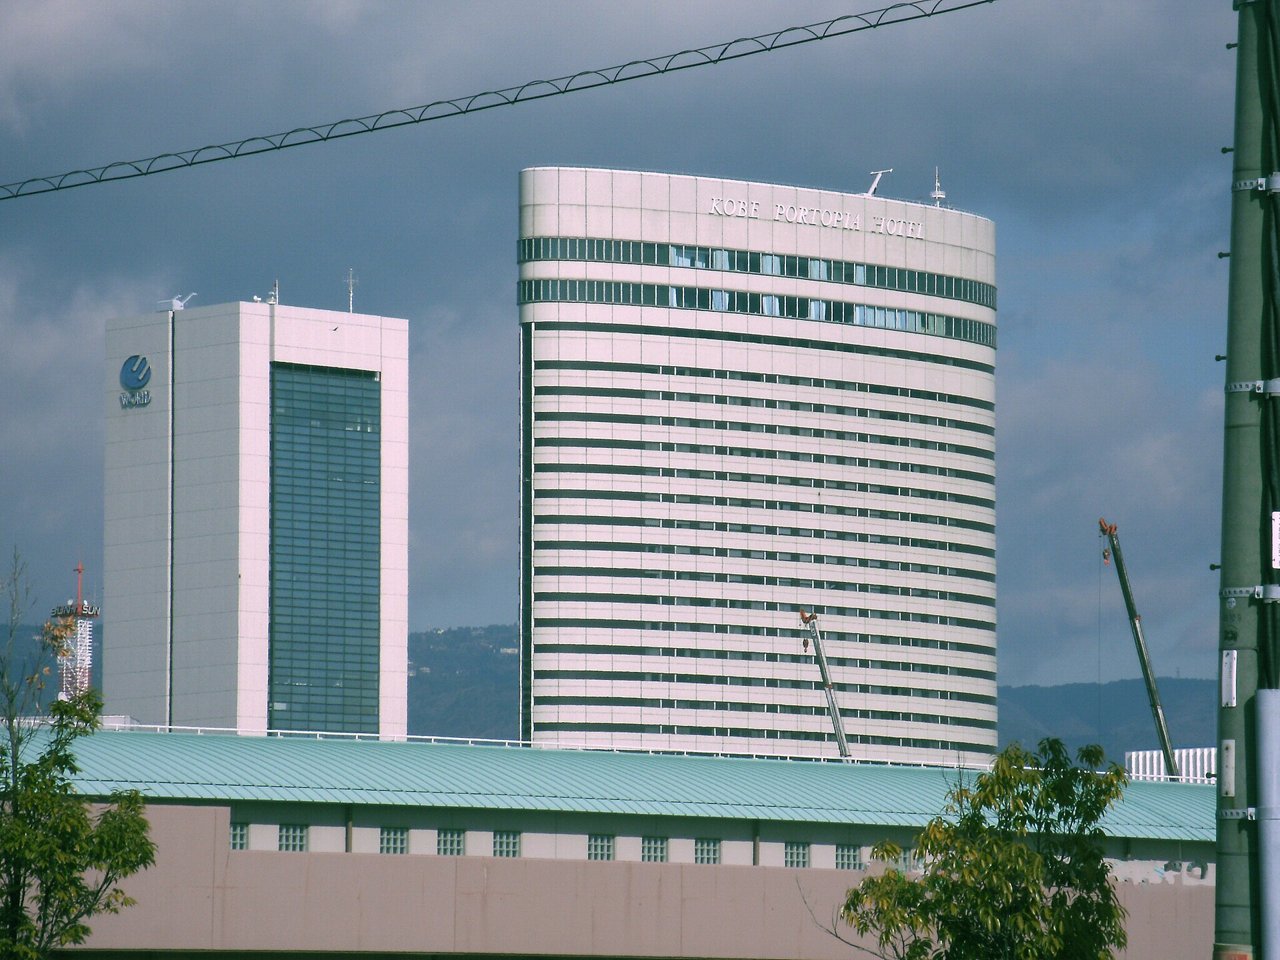
- アイキャッチ:神戸のワールド本社ビル(写真: 663highland、CC BY 2.5、明るさ調整・文字入れあり)。本文写真:MASA(CC BY-SA 3.0)。Wikimedia Commonsのフリーライセンス画像
- 経過時間・日数・順位・倍率・確報期限は、上記の資料から当ブログが計算
コメント