ニュース|社会・くらし
トレファク不正アクセス74.6万件、何が漏れた?出張買取と引越が対象
リユースショップ「トレファク」を展開するトレジャー・ファクトリーは10月23日、「出張買取」と「トレファク引越」の申し込みを管理するシステムが不正アクセスを受け、客のメールアドレス746,277件が不正に取得されたと発表しました。8月に子会社カインドオルで起きた漏えいとは原因も侵入経路も違う別の事案です。公式発表の中身を整理し、同じ日に発表が相次いだモスフードサービスなどの件や、10月に件数が公表された17件と比べました。
この記事の結論
- 不正に取得されたのは客のメールアドレス746,277件。このうち氏名と住所まで含むのは11件(約0.0015%)だけで、ほとんどはメールアドレスのみです。ほかに取引先・従業員の情報1,750件。
- 狙われたのは出張買取・トレファク引越の案件管理システム。店舗やトレファクのアプリで預かっている客の情報は別のシステムで、対象外とされています。
- 原因はデータベースへのアクセスに関する脆弱性とみられ、8月のカインドオル(フィッシングでアカウントを乗っ取られた)とは別ルート。グループでは8月28日の発表から56日で2件目です。
- カード情報など決済の情報は含まれず、二次被害も確認されていません。いちばん気をつけたいのはトレファクの出張買取や引越を名乗る偽メールです。
トレファクの不正アクセスとは?いつ何が起きたのか
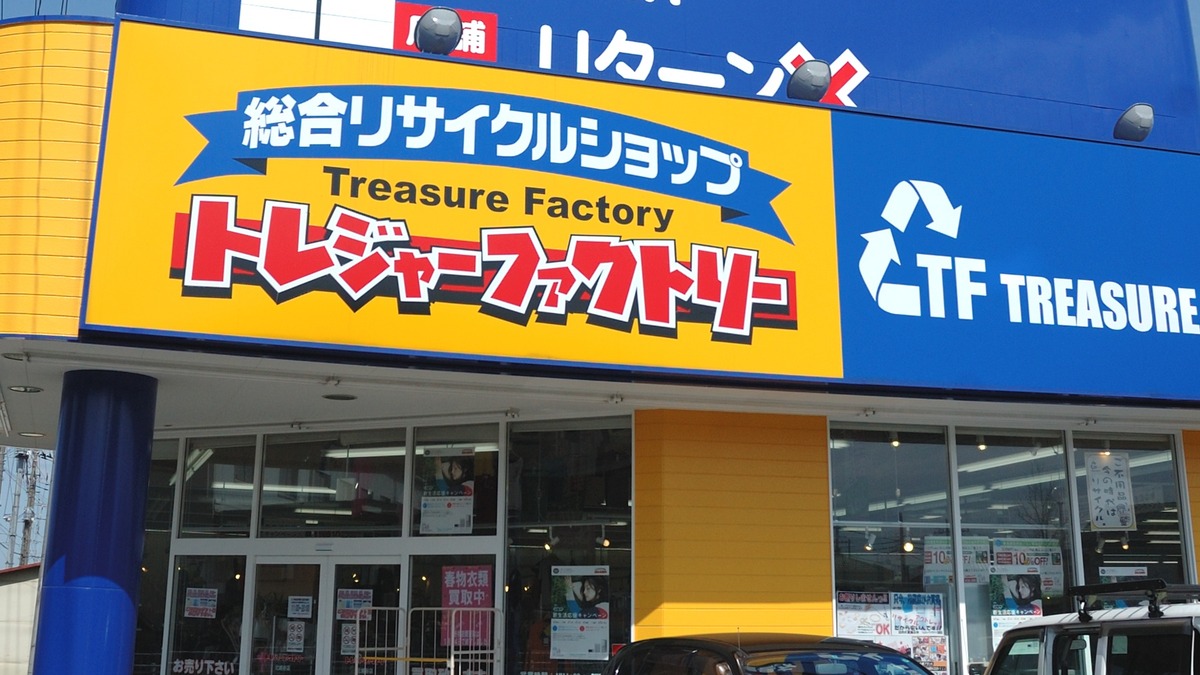
トレファクは、家具・家電・服などを買い取って売るリユースショップです。店に持ち込む買取のほか、自宅に査定員が来る「出張買取」や、引っ越しと不用品の買取をまとめて頼める「トレファク引越」も手がけています。今回狙われたのは、この2つのサービスの申し込みを管理するシステムでした。
| 項目 | 内容(10月24日時点) |
|---|---|
| 会社 | 株式会社トレジャー・ファクトリー(東証プライム、証券コード3093) |
| 狙われたシステム | 「出張買取」と「トレファク引越」の案件管理システム(申し込みの受付や関連業務に使うもの) |
| 起きた時間 | 2026年10月20日(火)の未明から朝。同日、アクセスログを調べて確認 |
| 止めた時刻 | 同日10時30分にシステムへの外部からのアクセスを停止、11時05分に出張買取・引越などの申し込みフォームを停止(35分後) |
| 件数 | 客のメールアドレス746,277件(うち11件は氏名・住所も)。取引先・従業員の氏名とメールアドレス750件、端末の情報1,000件 |
| 原因 | データベースへのアクセスに関する脆弱性が悪用されたとみられる。直近で公表されたPHPの脆弱性とは関係ないと確認 |
| 二次被害 | 不正利用などの具体的な二次被害は確認されていない |
| 国・警察 | 個人情報保護委員会への報告、警察などへの相談・報告を進めている |
| サービス | 出張買取・トレファク引越のサイトは「緊急メンテナンス中」。10月28日をめどに再開予定(停止から8日後) |
出典:トレジャー・ファクトリー 適時開示(10月23日)・お客様向けのお詫びとお知らせ。10月24日朝に出張買取・トレファク引越のサイトを確認すると、どちらも「ただいま緊急メンテナンス中です」と表示されていました。
8月から10月までの流れ
- 8月28日子会社カインドオルの漏えいを発表ECサイトの管理アカウントがフィッシングで乗っ取られ、客の情報が一括で書き出されていました。
- 10月13日カインドオルの調査結果(第三報)漏えいは136,464人で確定。グループ全体の対策(多要素認証の必須化など)も公表しました。
- 10月20日(火)案件管理システムに不正アクセス未明から朝にかけて攻撃。10時30分に外部からのアクセスを止め、11時05分に申し込みフォームを停止しました。
- 10月23日(金)746,277件の不正取得を発表15時30分に適時開示。トレファクの公式サイトにもお詫びとお知らせを掲載しました。
- 10月28日(水)システムと申し込みフォームの再開予定安全対策と確認をしたうえで再開するとしています。専用の問い合わせ窓口は「設置準備中」です。
出典:トレジャー・ファクトリー カインドオル事案の第一報(8月28日)・第三報(10月13日)・10月23日の適時開示。35分・8日は当サイトの計算です。
何が漏れた?746,277件の中身を公式発表から整理
トレファクの発表は、不正に取得された情報を3つに分けています。佐川急便などの発表が「流出した可能性」だったのに対し、トレファクは「不正に取得されたことを確認した」と書いている点が違います。
| 区分 | 件数 | 含まれる項目 |
|---|---|---|
| 客の情報 | 746,277件 | メールアドレス。うち11件は氏名と住所も含む |
| 取引先業者・従業員などの情報 | 750件 | 氏名、メールアドレス |
| 取引先業者・従業員などが使う端末の情報 | 1,000件 | 氏名、端末を見分けるための情報 |
| 含まれないもの | ― | クレジットカード番号、セキュリティコードなど決済の情報。店舗とアプリで預かっている客の情報も対象外 |
出典:トレジャー・ファクトリー 適時開示(10月23日)。お客様向けのお知らせでは、件数の部分は画像で掲載されています。
99.99%は「メールアドレスだけ」
客の情報746,277件のうち、氏名と住所まで含むのは11件。残りの746,266件はメールアドレスだけです。割合にすると氏名・住所つきは約0.0015%にとどまります。名前や住所、電話番号がまとめて漏れた佐川急便やアンドエスティHDの件と比べると、漏れた項目は限られています。
ただし、メールアドレスだけでも「トレファクに出張買取や引越を申し込んだことがある人」という属性つきのリストになります。トレファクも、取得されたメールアドレスがフィッシングメールなどに使われる可能性があるとして注意を呼びかけています。
対象になりうる人は?
- 出張買取を申し込んだことがある人(案件管理システムで管理されていた情報)
- トレファク引越を申し込んだことがある人
- 店舗での買取・購入やトレファクのアプリだけを使っていた人は、別のシステムのため対象外とされています
何年分の申し込みが含まれるのか、Webフォーム以外(電話など)の申し込みがどう扱われるのかは、発表では示されていません。トレファクは対象者に個別に案内する予定としています。
8月のカインドオルの漏えいとは何が違う?【比較】
トレファクグループでは、8月28日に子会社カインドオルの漏えいを発表したばかりでした。今回の発表はそれから56日後です。トレファクは「原因と侵入経路が異なる」と説明しています。2つの発表を並べました。
| 項目 | 8月:カインドオル | 10月:トレファク本体 |
|---|---|---|
| 発表 | 2026年8月28日(第一報) | 2026年10月23日 |
| どこで | 子会社カインドオルのECサイト(ECプラットフォームの管理アカウント) | トレファク本体の出張買取・引越の案件管理システム |
| 原因 | 運営会社を装ったフィッシングメールで管理アカウントのIDとパスワードを盗まれた。二段階認証なし | データベースへのアクセスに関する脆弱性を悪用された(とみられる) |
| 人数・件数 | 136,464人で確定(うち住所を含む109,311人=80.1%) | 746,277件(うち氏名・住所つき11件) |
| 漏れた項目 | 氏名・住所・電話番号・生年月日・メールアドレス・注文回数・購入金額など | メールアドレスが中心 |
| カード・パスワード | カード情報とECサイトのログインパスワードは含まない | カード番号など決済の情報は含まない |
| 対策 | パスキーによる二段階認証、書き出し権限の限定、グループ共通のガイドライン | 脆弱性への対策、ログイン機能の強化、監視の強化。外部公開システムの脆弱性診断やWAFも点検 |
出典:トレジャー・ファクトリー 第一報(8月28日)・第三報(10月13日)・10月23日の適時開示
件数で比べると、今回の746,277件はカインドオルの136,464人の約5.5倍です。ただしカインドオルは住所や購入金額まで含む「人数」、今回はメールアドレスが中心の「件数」で、数え方も中身も違います。2件を足すと882,741になりますが、同じ人が両方に含まれている可能性もあり、グループで何人の情報が漏れたかは分かりません。
対策を進めていた最中の2件目
トレファクは8月の事案を受けて、二段階認証の設定やアカウントの権限、情報を書き出す権限、監視体制などをグループ全体で点検・強化してきたと説明しています。それでも今回は、アカウントの乗っ取りではなくシステムそのものの弱点を突かれました。トレファクは「短期間に複数の事案が起きたことを重く受け止める」として、外部に公開しているシステムの脆弱性診断やWAF(不正な通信を防ぐ仕組み)なども改めて点検するとしています。なお、10月にはPHPの重大な脆弱性も話題になりましたが、トレファクは今回の件とは関係ないと確認したとしています(PHPの件は「PHPの重大な脆弱性php2shellとは?」で解説)。
同じ日に何社も…10月22〜23日に発表された不正アクセス
トレファクが発表した10月23日には、ほかにも身近な会社の発表が重なりました。各社の公式発表で、件数と中身、原因を確かめました。
| 会社 | 件数 | 漏れた(可能性がある)情報 | 原因・経路 |
|---|---|---|---|
| トレジャー・ファクトリー | 746,277件 | メールアドレス(11件は氏名・住所も) | システムの脆弱性 |
| モスフードサービス | 113万3,070件 | モスカードの番号(16桁)・PIN(6桁)・残高。氏名などの個人情報は含まない | 委託先バリューデザインへの不正アクセス |
| アンドエスティHD | 約250万件 | 氏名・生年月日・性別・住所・電話番号・メールアドレス・会員ID(流出の可能性) | 業務サーバーへの不正アクセス |
| ゼビオHD子会社 GALLERY・2 | 最大約12.8万件 | 購入者の名前・メールアドレス(ほかに住所情報約12.2万件など。持ち出しは未確認) | ECプラットフォーム運営会社の認証情報が盗まれた |
| カプコン(22日・23日) | 11,774,247件 | 全世界合計でメールアドレスとログイン日時など。うち196件でパスワードを不正に変更され、19件で氏名・住所・購入履歴なども漏えい(第二報) | 会員サービス「CAPCOM ID」への不正アクセス |
| ジーイエット(マックハウス) | 精査中 | メルマガ登録者の氏名・メールアドレス・生年月日など(可能性) | メール配信サービス「ブラストメール」への不正アクセス |
出典:トレジャー・ファクトリー、モスフードサービス、アンドエスティHD、ゼビオHD、カプコン(10月22日・23日)、ジーイエットの各社発表。
並べてみると、原因はばらばらです。トレファクは自社システムの弱点、モスとゼビオ子会社は委託先や外部のサービス、カプコンは会員サービスそのものへの不正アクセスでした。件数ではカプコンの約1,177万件(全世界)が飛び抜けています。モスカードの件は発行総数約380万件の約29.8%にあたり、未流通のカード約56万件も含みます。モスはPIN番号を強制的に変更し、利用履歴に不明な引き落としがないか確認するよう呼びかけています。
「ブラストメール」経由は1社だけの問題ではない
メール配信サービス「ブラストメール」は10月21日から停止しており、マックハウスを運営するジーイエットのほか、デイトナも「配信先リストが漏れた可能性がある」と発表しています(デイトナは自社の登録情報が漏れたかは確認されていないとしています)。サービスを使っていた会社の発表が相次いでおり、今後も続く可能性があります。
10月の大型漏えいと比べると?17件を件数順に【独自集計】
2026年10月1日〜23日に件数が公表(または更新)された主な漏えいのうち、当サイトが各社の公式発表で件数を確かめられたものを、件数の多い順に並べました。色つきの行は10月23日の発表です。
| 順 | 会社(サービス) | 件数 | 公表日 |
|---|---|---|---|
| 1 | 佐川急便(お荷物問い合わせサービス)重複を含む件数。氏名・住所・電話番号など | 最大約5,323万件 | 10月23日 |
| 2 | Eストアー(ショップサーブ)重複を除いた人数 | 約2,336万人 | 10月16日(最終報) |
| 3 | アドベンチャー(skyticket)登録・入力された客の件数 | 約1,464万件 | 10月9日 |
| 4 | カプコン(CAPCOM ID)全世界合計。メールアドレスとログイン日時など | 11,774,247件 | 10月22日 |
| 5 | 物語コーポレーション(焼肉きんぐアプリ)アプリ登録の件数 | 10,788,963件 | 10月5日 |
| 6 | ユミルリンク(メール配信Cuenote)メールアドレスを含む情報の延べ件数(試算) | 延べ約900万件 | 10月19日 |
| 7 | 第一興商(ビッグエコーなど・委託先)客と従業員。重複を除いた件数 | 約872万4,000件 | 10月8日 |
| 8 | ブックオフグループ会員番号の件数 | 最大約643万件 | 10月9日 |
| 9 | ヤマト運輸(クロネコ代金後払い)約526万件+届け先約5万件+加盟店約4,100件 | 約531万件 | 10月16日(第4報) |
| 10 | トラストバンク(ふるさとチョイス)会員の件数(23日の第2報でも件数は変わらず) | 4,454,097件 | 10月20日 |
| 11 | 手間いらず(宿泊予約管理システム)予約者の人数 | 最大約445万人 | 10月9日 |
| 12 | リクルート(カーセンサーnet・C-MATCH)利用者・販売店・従業員などの合計 | 最大3,709,551件 | 10月21日 |
| 13 | アンドエスティHD(会員情報)客の件数。流出の「可能性」。ほかに取引先約1万件 | 約250万件 | 10月23日 |
| 14 | H2Oリテイリング(阪急阪神百貨店の共通ID)会員の件数 | 約126万件 | 10月19日 |
| 15 | モスフードサービス(モスカード・委託先)カード番号・PIN・残高。個人情報は含まない | 113万3,070件 | 10月23日 |
| 16 | トレジャー・ファクトリー(出張買取・引越)メールアドレス(11件は氏名・住所も) | 746,277件 | 10月23日 |
| 17 | ゼビオHD子会社 GALLERY・2(EC)購入者の名前・メールアドレス。持ち出しは未確認 | 最大約12.8万件 | 10月23日 |
各社の公式発表から当サイトが作成(10月24日時点)。「漏えいを確認」と「可能性がある」が混ざっています。件数・人数・アカウント数など数え方が会社ごとに違い、同じ人が複数のサービスで数えられている場合もあるため、単純に足したり比べたりはできません。期間中のすべての事案を網羅したものではありません。カプコンと10月23日発表分(佐川急便を除く)以外の数字は「佐川急便の個人情報流出5323万件」の集計で確かめたものです。
17件のうち100万件を超えるものは15件あり、トレファクの746,277件は16番目です。10月の中では小さく見えますが、個人情報保護委員会の令和7年度の年次報告によると、2025年度に民間事業者から届いた漏えい等の報告17,139件のうち、漏えいした人数が5万1人以上だったのは121件(0.7%)だけです。74万件は、国の統計でいえばこの「5万人超」の区分に入る規模です。
また、17件のうち5件が10月23日の1日に集中しました。月の後半になっても、大型の発表が続いていることが分かります。
トレファクを使ったことがある人が今すぐやること
漏れたのがメールアドレス中心とはいえ、「出張買取の日程確認」「買取金額のお知らせ」「引越の見積もり」など、実際に申し込んだ人なら開いてしまいそうな偽メールが届くおそれがあります。トレファクの呼びかけをもとに、やることを整理しました。
- 1. メールやSMSのURLを開かない:トレファクを名乗る連絡でも、心当たりのないメールやSMSのリンクは押さず、添付ファイルも開かないでください。
- 2. 入力を求められたら止まる:怪しいサイトでパスワードやクレジットカード情報などを入力しないでください。「買取金の振込先を登録してください」といった誘導にも注意が必要です。
- 3. 電話は自分でかけ直す:不審な電話を受けたら、相手が名乗った会社の公式サイトなどで連絡先を自分で調べて問い合わせます。
- 4. パスワードの使い回しを見直す:今回パスワードは対象に含まれていませんが、メールアドレスが知られると、ほかのサービスで同じパスワードを試される「リスト型攻撃」に使われることがあります。10月22日に発表されたカプコンの件では、196のアカウントでパスワードを勝手に変えられ、うち19件で住所や購入履歴まで見られていました。
- 5. 案内と専用窓口を待つ:トレファクは対象者に個別に案内する予定で、専用の問い合わせ窓口は「設置準備中」です(10月24日朝時点)。窓口の案内はトレファクの公式サイトに出るので、メールの中の電話番号ではなく公式サイトで確かめてください。
同じ日の発表の利用者は
モスカードを持っている人は利用履歴に覚えのない引き落としがないか確認し、Webでの残高照会やアプリへの登録ができないときはモスカードお問い合わせ専用窓口(10月26日まで03-3496-8322、27日以降0120-395-126、9時〜22時)へ。アンドエスティの会員は、店舗とWebストアは使えるものの会員ポイントが一時使えなくなっています。
9〜10月に公表されたほかの不正アクセスと、漏れた情報の種類ごとの対策は「最近の不正アクセスまとめ2026」で整理しています。
トレファクの不正アクセスのよくある質問
Q. トレファクの不正アクセスで何が漏れたのですか?
A. 10月23日の発表によると、出張買取とトレファク引越の案件管理システムから、客のメールアドレス746,277件(うち11件は氏名と住所も)、取引先業者・従業員などの氏名とメールアドレス750件、端末の情報1,000件が不正に取得されました。クレジットカード番号など決済の情報は含まれていません。
Q. 店舗で買取や買い物をしただけでも対象ですか?
A. トレファクは、店舗で預かっている客の情報とアプリで管理している客の情報は、不正アクセスを受けた案件管理システムとは別のシステムで管理しており、対象に含まれないとしています。対象は出張買取とトレファク引越の申し込みに関わる情報です。
Q. 8月のカインドオルの漏えいと同じ事案ですか?
A. 別の事案です。8月の子会社カインドオルの件は、フィッシングメールでECサイトの管理アカウントのIDとパスワードを盗まれたのが原因でした。今回はトレファク本体のシステムで、データベースへのアクセスに関する脆弱性が悪用されたとみられ、原因も侵入経路も違うと説明されています。
Q. PHPの脆弱性が原因ですか?
A. トレファクは、今回の不正アクセスは直近で公表されたPHPの脆弱性を悪用したものではなく、関連はないと確認したとしています。詳しい原因は外部のセキュリティ専門機関と調査中です。
Q. 出張買取やトレファク引越はいつ使えるようになりますか?
A. 10月20日に申し込みフォームの受付を止めており、安全対策と確認をしたうえで10月28日をめどに再開する予定です。10月24日朝の時点では、どちらのサイトも緊急メンテナンス中と表示されていました。
Q. 問い合わせ窓口はありますか?
A. 10月23日の発表時点では、専用の問い合わせ窓口は設置の準備中で、体制が整い次第トレファクの公式サイトで案内するとしています。対象者には個別に案内する予定です。
あわせて読みたい
出典・参考資料
- トレジャー・ファクトリー:当社システムへの不正アクセスによる個人情報漏えいに関するお知らせ(適時開示、2026年10月23日)、不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(お客様向け)
- トレジャー・ファクトリー:当社連結子会社における不正アクセスによる個人情報漏えいに関するお知らせ(2026年8月28日)、同 調査結果及び再発防止策について(第三報、10月13日)
- モスフードサービス:不正アクセスに伴うプリペイドカード情報の流出に関するお知らせ(10月23日)、モスバーガー公式サイトのお知らせ
- アンドエスティHD(10月23日)、ゼビオHD(10月23日)、カプコン(10月22日・第二報、10月23日)
- 個人情報保護委員会:令和7年度 個人情報保護委員会年次報告
- 10月の比較表の各社の公式発表は、表の会社名からリンクしています。
割合、日数、件数の比較は、各資料をもとに当サイトが集計・計算したものです。内容は2026年10月24日時点の情報で、今後の調査で件数や範囲が変わる可能性があります。アイキャッチと本文の写真:Nkanplain(Wikimedia Commons、CC BY-SA 3.0)をトリミングし、アイキャッチには文字を加えています。
コメント